La ciberseguridad, que alguna vez fue un campo reservado para especialistas técnicos, hoy se ha convertido en una necesidad transversal en todos los sectores. La ciberseguridad es el conjunto de prácticas, tecnologías, procesos y medidas destinadas a proteger sistemas informáticos, redes, dispositivos, aplicaciones y datos frente a accesos no autorizados, ataques, daños, robo de información o interrupciones de servicio. Su objetivo principal es garantizar la confidencialidad, integridad y disponibilidad de la información digital. A continuación y de manera breve, te explicamos a detalle en qué consiste este último concepto, conocido formalmente como la tríada de la CIA.
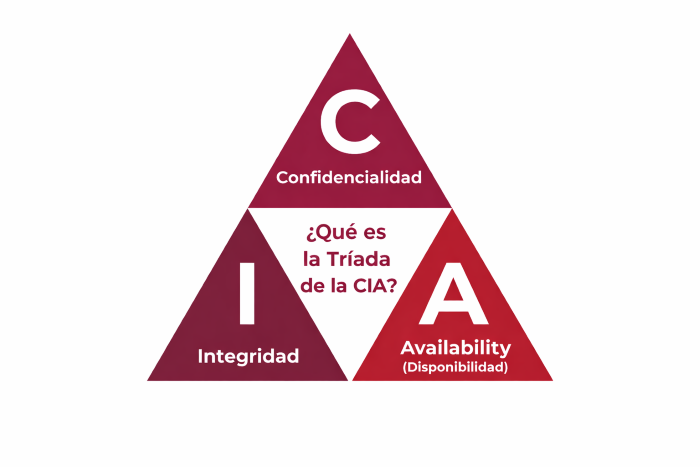
• Confidencialidad: Sólo personal autorizado puede acceder a los datos o divulgarlos Por ejemplo, las empresas de software suelen mantener en secreto el código fuente de sus aplicaciones para obtener una ventaja competitiva. Para reducir las posibilidades de una filtración del código fuente, restringen el acceso únicamente a los empleados que lo necesitan.
• Integridad: La integridad implica garantizar que los datos sean fiables y precisos, protegiéndolos de modificaciones y destrucciones no autorizadas.
• Disponibilidad: La disponibilidad implica garantizar el acceso y el uso oportunos y fiables de los datos. Por ejemplo, usted espera tener acceso en línea a su cuenta bancaria las 24 horas del día, los 7 días de la semana. Para satisfacer esta expectativa, su banco debe implementar y mantener los recursos suficientes para que la banca en línea siga estando disponible y funcionando correctamente.
El objetivo de la ciberseguridad es proteger los sistemas informáticos, las redes, los dispositivos y la información digital frente a amenazas, ataques y accesos no autorizados. Busca garantizar que los datos permanezcan seguros, íntegros y disponibles para las personas autorizadas, reduciendo los riesgos que pueden afectar la privacidad, la economía y el funcionamiento de organizaciones y usuarios. Además, promueve el uso seguro de la tecnología mediante la implementación de medidas preventivas, de detección y de respuesta ante incidentes de seguridad.
La ciberseguridad sirve para proteger la información, los sistemas y las redes frente a posibles amenazas informáticas. Ayuda a prevenir el robo de datos, los accesos no autorizados y otros ataques que pueden afectar la seguridad de personas y organizaciones. Además, permite mantener el correcto funcionamiento de los servicios digitales.
La ciberseguridad es importante porque previene el robo de la información y los sistemas digitales de riesgos y ataques informáticos. Su aplicación contribuye a evitar pérdidas de datos, proteger la privacidad de los usuarios y garantizar que los servicios tecnológicos funcionen de manera segura y continua.
En la actualidad, la seguridad de sistemas, aplicaciones y plataformas digitales, es un aspecto fundamental, ya que protege tanto la información de las personas como el correcto funcionamiento de los activos físicos y digitales los cuales evolucionan diariamente, descuidar la protección que la Entidad posee (información, infraestructura) pone en riesgo su existencia misma. Una estrategia de ciberseguridad efectiva no se basa en una sola medida, sino en la combinación de diferentes mecanismos que trabajan juntos para prevenir ataques y minimizar riesgos.
Entre los aspectos más importantes de seguridad se encuentran:
Controlar el acceso a los sistemas y a las áreas físicas es fundamental porque protege de manera integral los activos más valiosos de una organización, combinando la seguridad física y la ciberseguridad, lo cual reduce el riesgo de que un empleado malintencionado o un atacante externo que suplantó una identidad filtre información o introduzca códigos maliciosos.
Garantiza que la información personal y sensible se mantenga confidencial mediante el uso de cifrado y copias de seguridad. Dicho de otra manera, se evita el robo o la filtración de información crítica, como datos personales, credenciales de acceso y registros financieros de los usuarios.
Ayuda a prevenir vulnerabilidades que podrían ser aprovechadas por atacantes para alterar o robar información, protege la información confidencial, evita interrupciones en el servicio y salvaguarda la confianza de los usuarios.
La seguridad de red es un campo de la ciberseguridad que se centra en proteger las redes informáticas y los sistemas de comunicación de ciberamenazas, utilizando filtros de seguridad y sistemas de monitoreo para detectar y bloquear actividades sospechosas.
Consiste en mantener el software actualizado para corregir fallos de seguridad y mejorar la protección del sistema. El software desactualizado es el blanco perfecto para virus, ransomware y ataques de denegación de servicio (DDoS).
Además, la ciberseguridad no solo busca reaccionar ante amenazas, sino también anticiparse a ellas. Por esta razón, es importante realizar revisiones periódicas, monitorear la actividad y capacitar a toda persona sobre buenas prácticas de seguridad. De esta manera, se crea un entorno más confiable, estable y seguro para todos.
La gestión de riesgos permite identificar, analizar y controlar factores que podrían afectar el bienestar de las personas, la continuidad de las operaciones y el cumplimiento de los objetivos estratégicos. Mediante una evaluación constante del entorno, desarrollamos estrategias preventivas que ayudan a reducir la incertidumbre y fortalecer la capacidad de respuesta ante situaciones inesperadas.
Nuestro enfoque se basa en la anticipación, la planificación y la mejora continua, promoviendo entornos más seguros, procesos más confiables y una cultura organizacional orientada a la prevención.
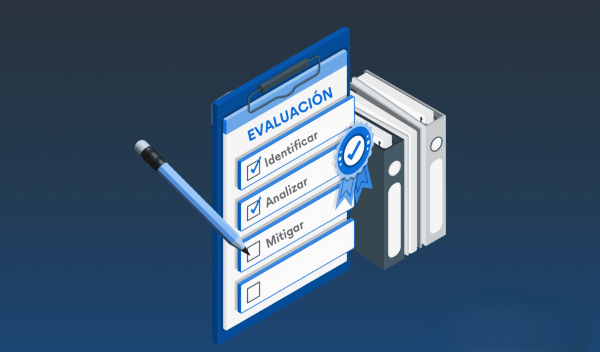
La COFAA, a través de la Dirección de Administración y Finanzas en coordinación con el área de Apoyo Técnico, se encarga de la administración y soporte de recursos tecnológicos e información institucional, actualmente implementamos mecanismos de protección de accesos y datos dentro de sus sistemas. En este contexto, la identificación de riesgos es la primera etapa de la gestión de riesgos que consiste en detectar y documentar las situaciones que podrían afectar la confidencialidad, integridad o disponibilidad de la información y los servicios. Para ello se reconocen los activos que deben protegerse, como equipos, redes, aplicaciones y base de datos, así como los posibles causas de daño: ataques informáticos, fallas técnicas o desastres naturales.
Los riesgos detectados se registran en una matriz de riesgos, que sirve como base para su evaluación y mitigación. Esta etapa debe realizarse de forma consecutiva, ya que un riesgo que no se identifica no puede controlarse.
La evaluación de riesgos de ciberseguridad es un proceso sistemático que permite identificar, analizar y priorizar las amenazas y vulnerabilidades presentes en los sistemas de información de una organización. Su principal objetivo es reducir los riesgos y fortalecer las medidas de seguridad para proteger los activos críticos y garantizar el cumplimiento de los objetivos institucionales.
El proceso inicia con la identificación de los activos más importantes, como hardware, software, redes, infraestructura tecnológica y datos confidenciales. Posteriormente, se identifican las amenazas que pueden afectar estos activos, entre ellas ataques informáticos, malware, ransomware, amenazas internas y desastres naturales. Asimismo, se analizan las vulnerabilidades existentes, como software desactualizado, contraseñas débiles o redes poco seguras.
La COFAA, integra medidas de seguridad para proteger su infraestructura digital y garantizar la continuidad de sus servicios. Dentro de este marco, la mitigación de riesgos constituye una etapa esencial dentro del proceso de gestión de riesgos, ya que consiste en diseñar e implementar acciones que permitan disminuir la probabilidad de que una amenaza afecte el cumplimiento de los objetivos de una organización.
Este proceso implica desarrollar estrategias, medidas y técnicas orientadas a reducir el impacto de los riesgos hasta alcanzar un nivel aceptable. Al aplicar estas acciones preventivas, las organizaciones fortalecen su capacidad para enfrentar situaciones adversas, disminuyendo las consecuencias de posibles incidentes y favoreciendo la continuidad de sus operaciones.
Es importante señalar que la mitigación de riesgos no busca eliminar por completo todas las amenazas, sino anticiparse a ellas, preparar respuestas adecuadas y reducir sus efectos cuando ocurran. Entre los riesgos más comunes se encuentran los ataques informáticos, desastres naturales, problemas operativos y fallas en los sistemas tecnológicos.
Las amenazas son riesgos que buscan obtener algún beneficio a costa de las personas, organizaciones o sistemas. En la actualidad existen diversos tipos de amenazas que pueden afectar la seguridad de la información y los recursos digitales.
Algunas de las más comunes son:
Tipo de amenaza | Descripción | Ejemplo | Mitigar amenaza |
Malware | Software malicioso diseñado para dañar o comprometer un dispositivo. | Descargar un programa gratuito de internet que, sin que lo sepas, incluye un virus oculto que roba tus contraseñas. | Descargar programas solo de páginas oficiales, actualiza tu computadora y usa un antivirus. |
Phishing | Intentos de engaño para obtener información personal o financiera a través de correos electrónicos u otros medios. | Recibir un correo falso que imita a tu banco con un enlace para que ingreses y te roben tus datos de acceso. | No abras enlaces de correos raros. Si es de tu banco, mejor entra tú mismo a su página. |
Ransomware | Tipo de malware que cifra los archivos y exige un pago para recuperarlos. | Abrir un archivo adjunto que bloquea y cifra las fotos de tu computadora, exigiéndote un pago en dinero para recuperarlas. | Guarda copias de tus archivos en otro lugar (USB o la nube) y no abras archivos de desconocidos. |
Ingeniería social | Técnicas de manipulación para que una persona revele información confidencial mediante llamadas telefónicas, mensajes, redes sociales o en persona. | Una llamada de alguien que se hace pasar por el técnico de internet y te convence con mentiras de darle tu clave del Wi-Fi. | Nunca des tus claves por teléfono o mensaje. Si alguien te las pide, cuelga y llama con una persona experta en el tema. |
Ataques de fuerza bruta | Intentos repetitivos para descubrir contraseñas. | Un programa informático que intenta adivinar tu contraseña probando de forma automática miles de combinaciones por segundo. | Usa contraseñas largas y diferentes para cada cuenta, y activa la verificación en dos pasos si es necesaria. |
Denegación de servicio (DoS/DDoS) | Ataques que buscan saturar un servicio para dejarlo fuera de funcionamiento. | Millones de computadoras falsas entran a la vez a una página web para saturar el servidor y tirarla. | Usar protecciones especiales que bloquean el tráfico falso para que la página siga funcionando. |
LA COFAA como Organismo de apoyo al IPN y a través del Centro Nacional de Calculo (CENAC), el cual ofrece diversos cursos que fortalecen la formación y el desarrollo de habilidades en materia de Ciberseguridad. En este espacio de formación encontrarás contenidos prácticos y directos para aprender y mejorar tus competencias en tu área de trabajo. En pocas palabras, la ciberseguridad no es solo una tarea del Departamento de Apoyo Técnico, sino una competencia básica de supervivencia digital. Todo el contenido está diseñado de forma clara para que puedas aplicar lo aprendido desde el primer día.
En estos cursos aprenderás a cómo mantener segura tu información personal y laboral mediante buenas prácticas de ciberseguridad. Te invitamos a formar parte de alguno de estos cursos que te proporcionamos y descubre acciones sencillas que pueden marcar la diferencia.
Este apartado tiene el objetivo de dar consejos sencillos y fáciles de aplicar en el día a día para evitar riesgos en internet. Con esto, buscamos que todos sepamos cómo cuidar nuestra información y estar completamente protegidos ante el robo de datos y garantizar la continuidad operativa de personas y empresas frente a amenazas digitales como el phishing, el ransomware y el malware.


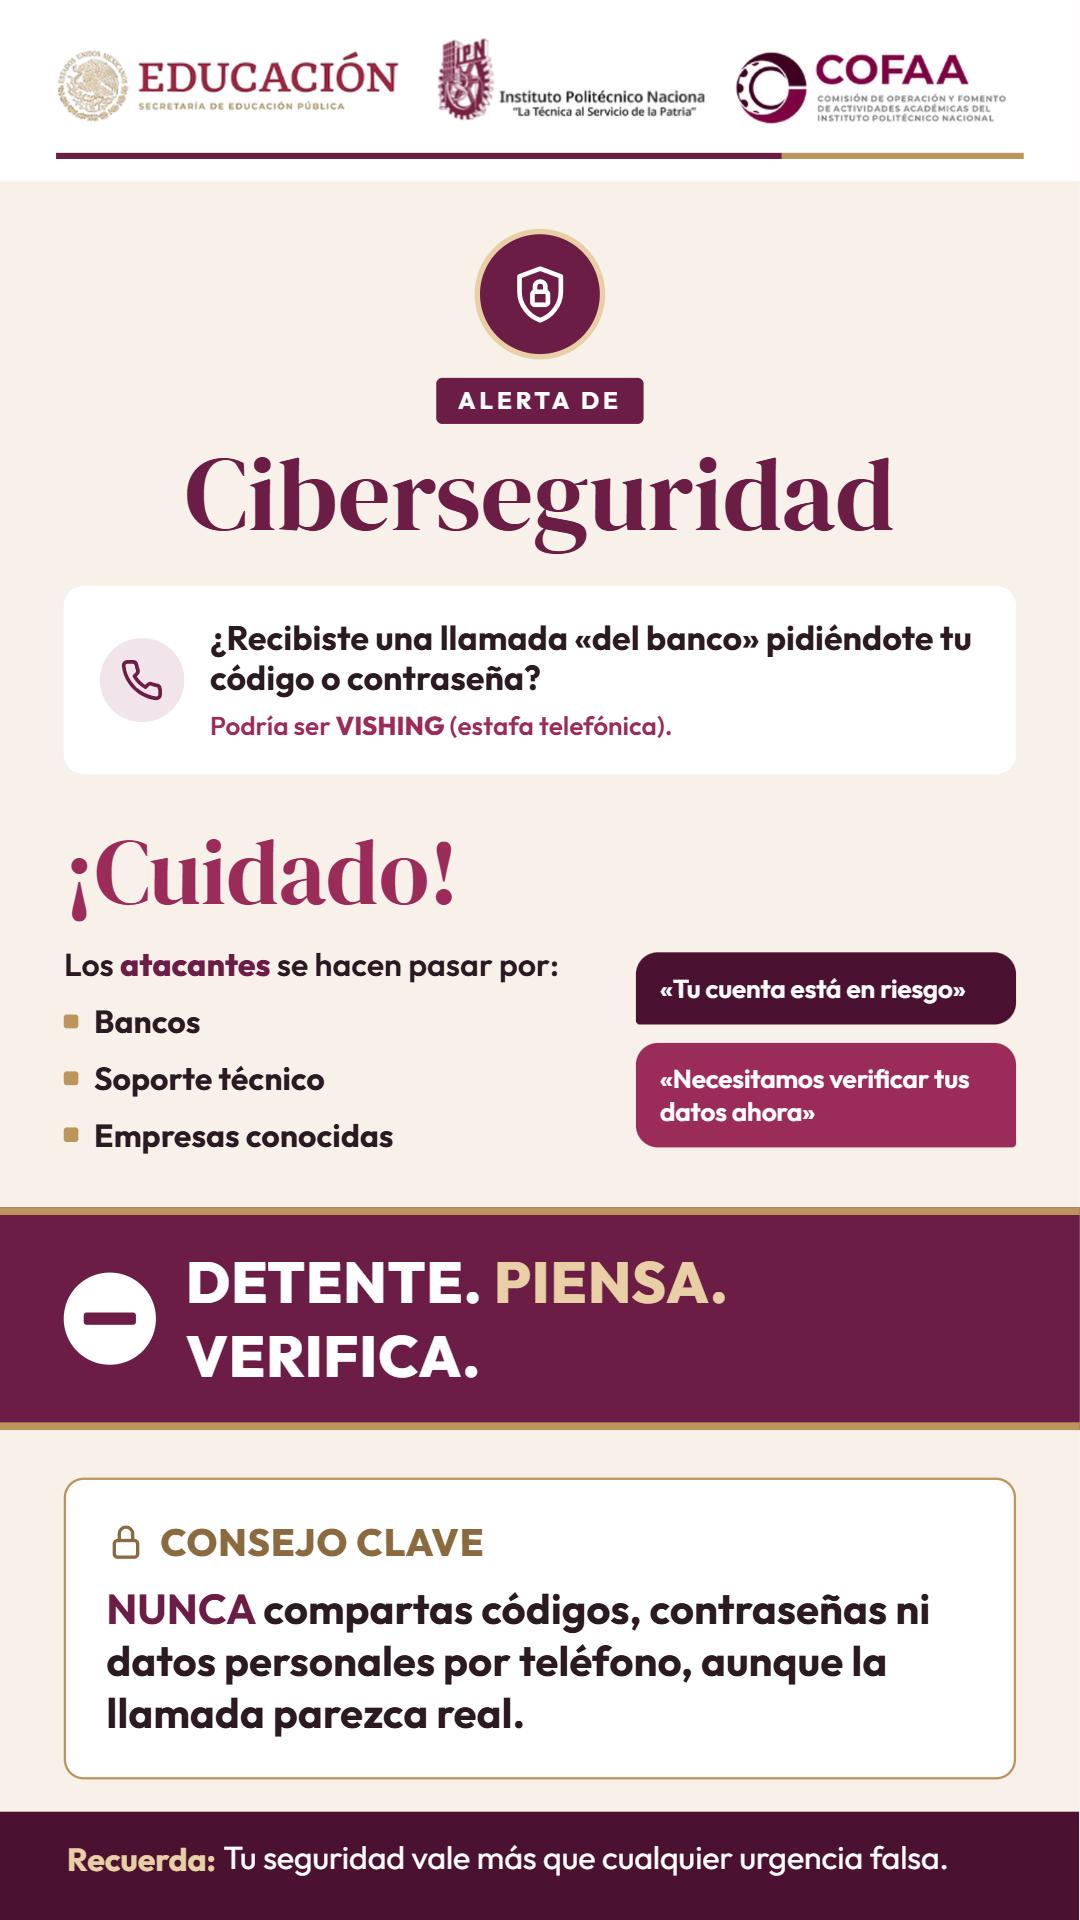
El vishing, abreviatura de phishing de voz, se refiere a llamadas telefónicas o mensajes de voz fraudulentos diseñados para engañar a las víctimas y obtener información confidencial, como credenciales de inicio de sesión, números de tarjetas de crédito o datos bancarios. Estos datos pueden utilizarse posteriormente para actividades delictivas como fraude, robo de identidad o robo financiero.
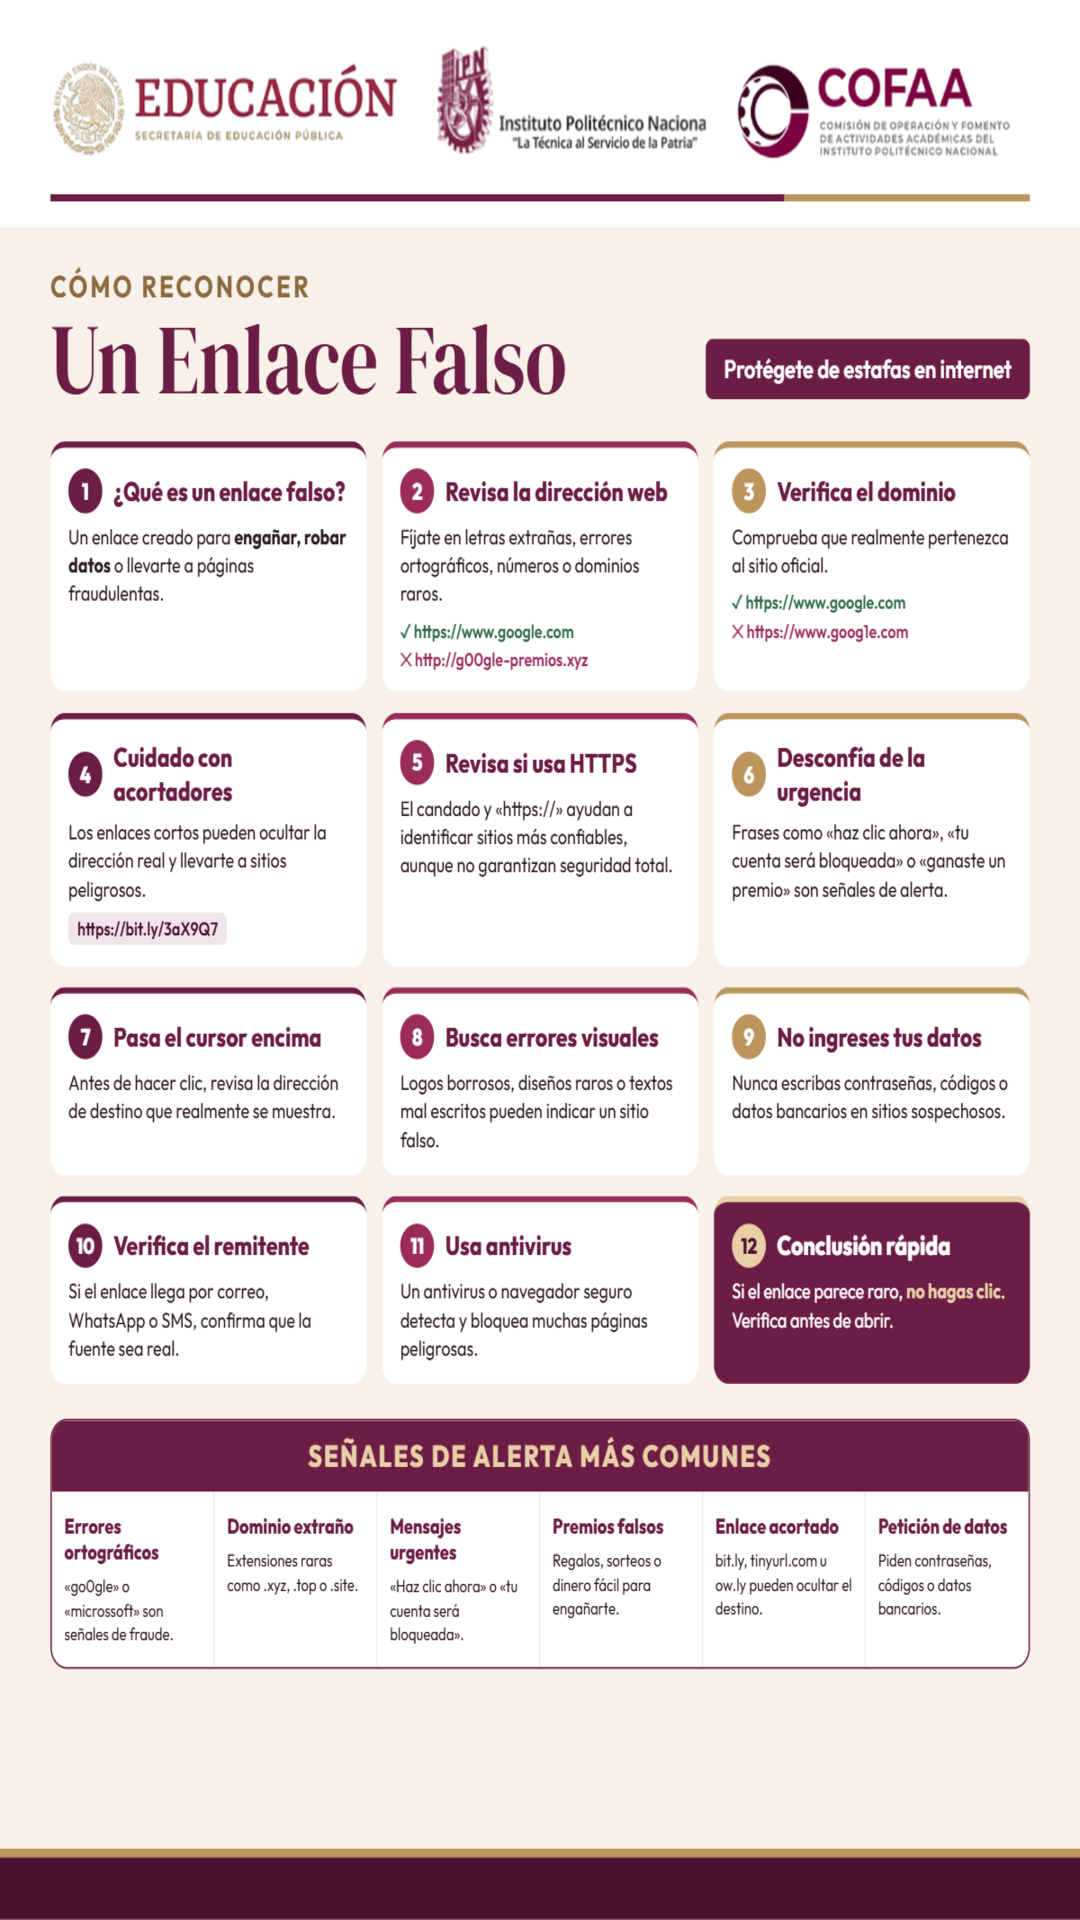
Los enlaces falsos o maliciosos son la herramienta principal del phishing, una técnica de ingeniería social diseñada para suplantar la identidad de empresas legítimas, robar credenciales, capturar datos financieros o propagar software dañino. A través de textos visualmente idénticos a los reales, los atacantes manipulan el código para redirigir a los usuarios hacia servidores controlados por ellos.
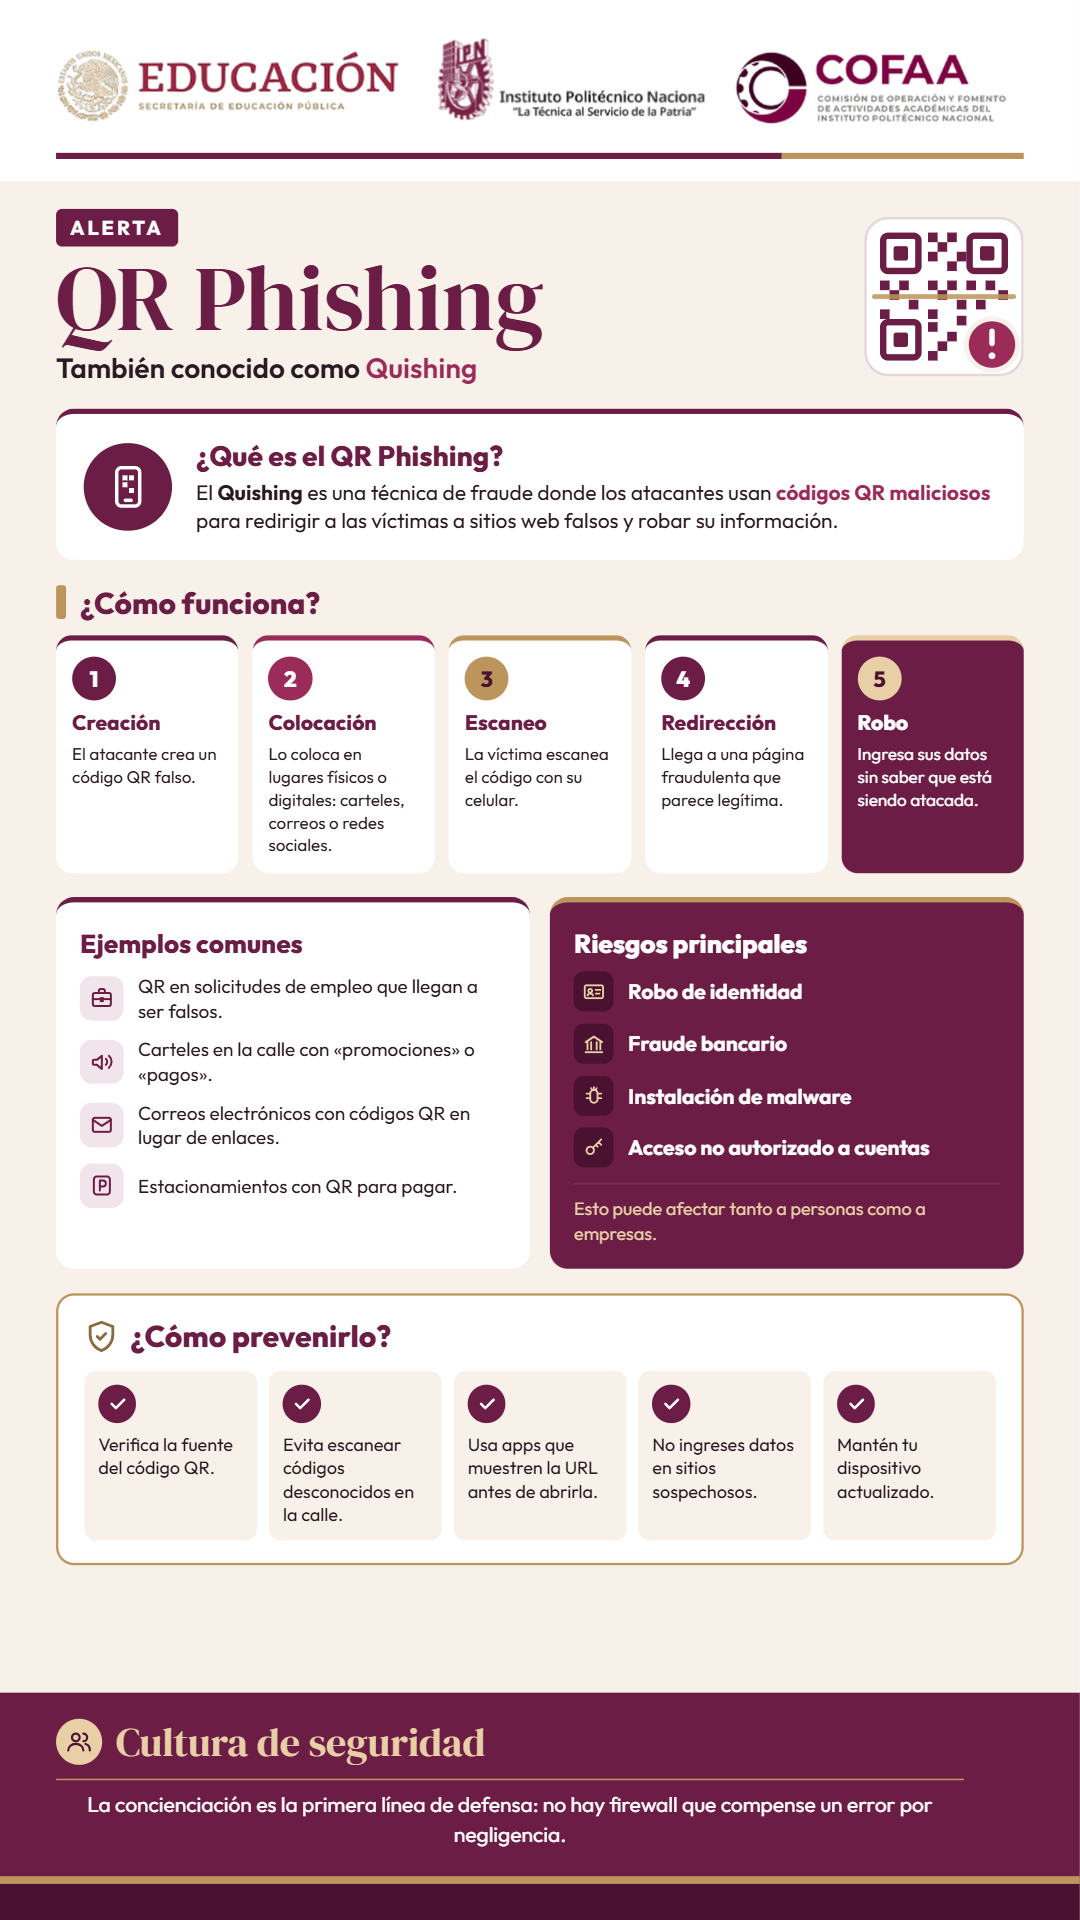
El QR phishing (quishing), es una técnica de fraude en la que los atacantes utilizan códigos QR maliciosos, colocados en carteles, estacionamientos, correos electrónicos u ofertas de empleo, para redirigir a las víctimas hacia sitios web falsos que aparentan ser legítimos. Al escanearlos, roban datos personales o bancarios, o instalar malware en el dispositivo, lo que puede derivar en fraude y robo de identidad.
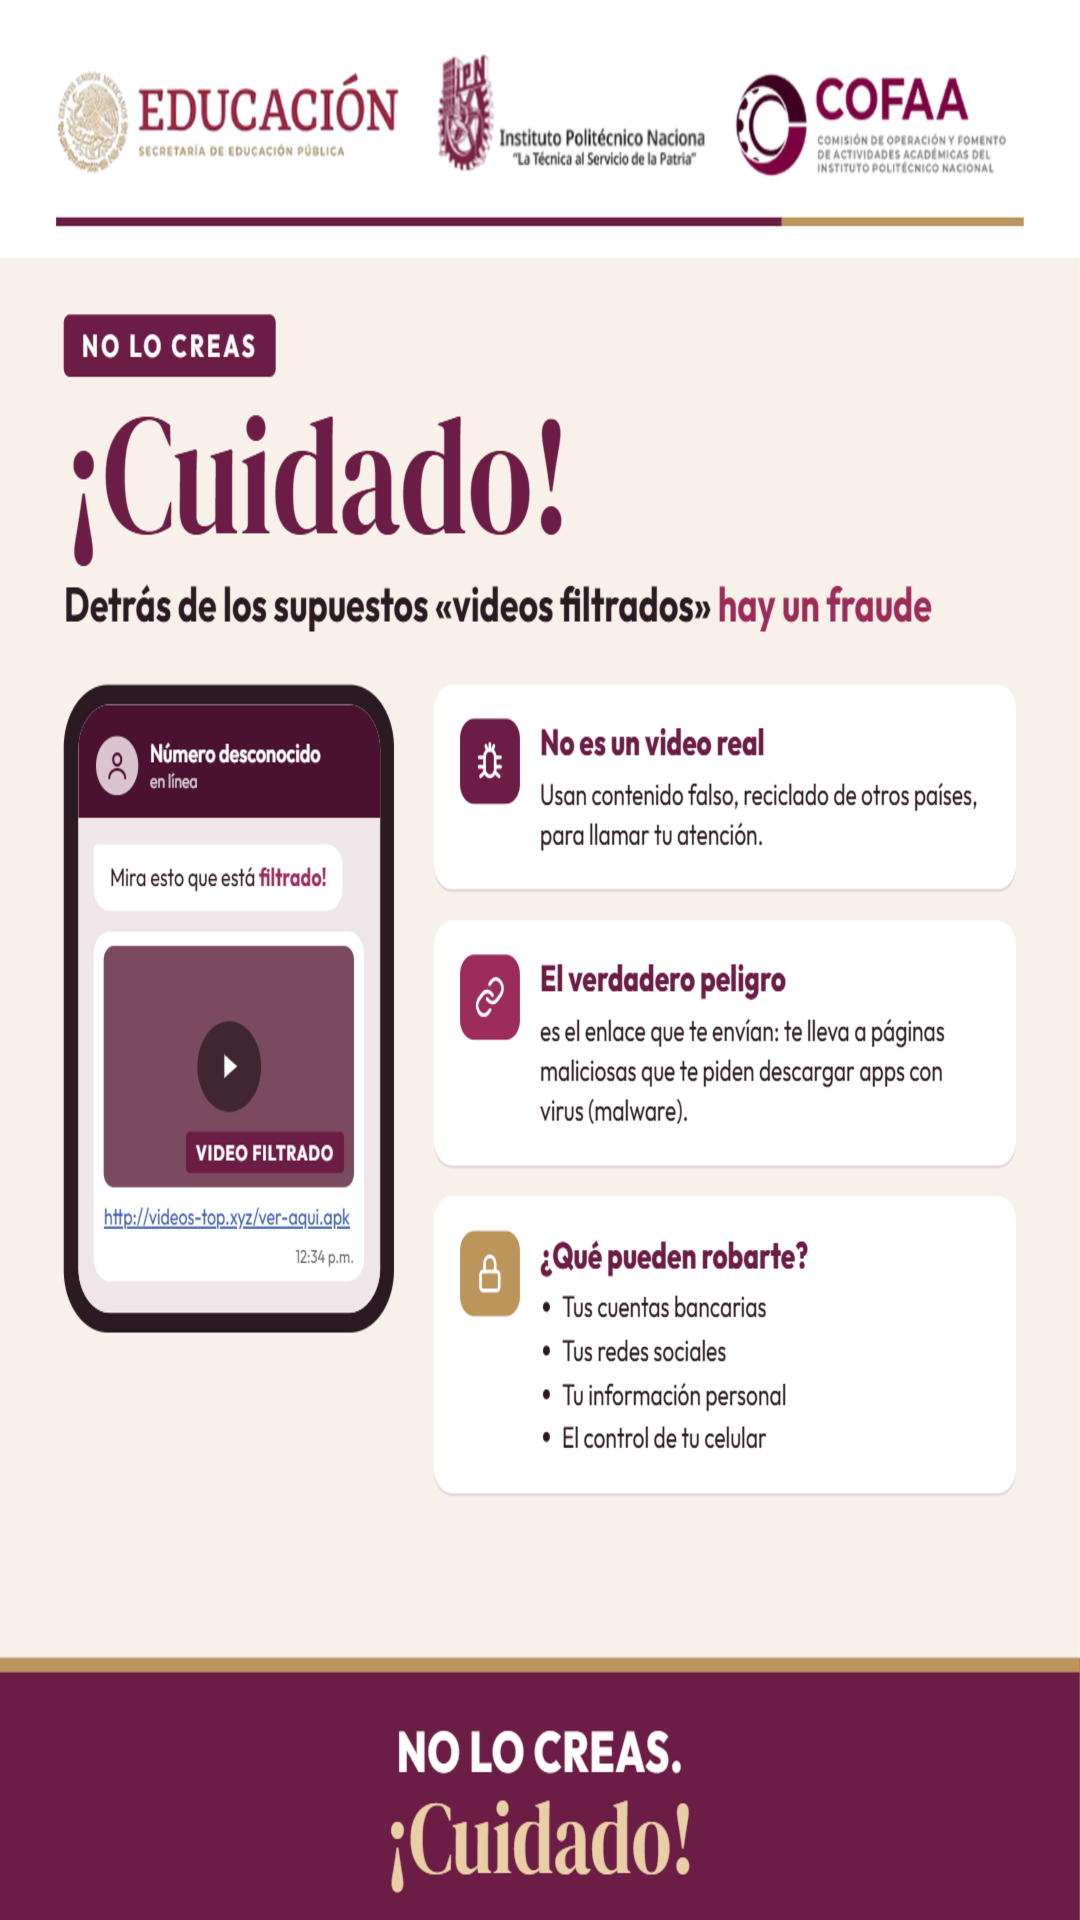
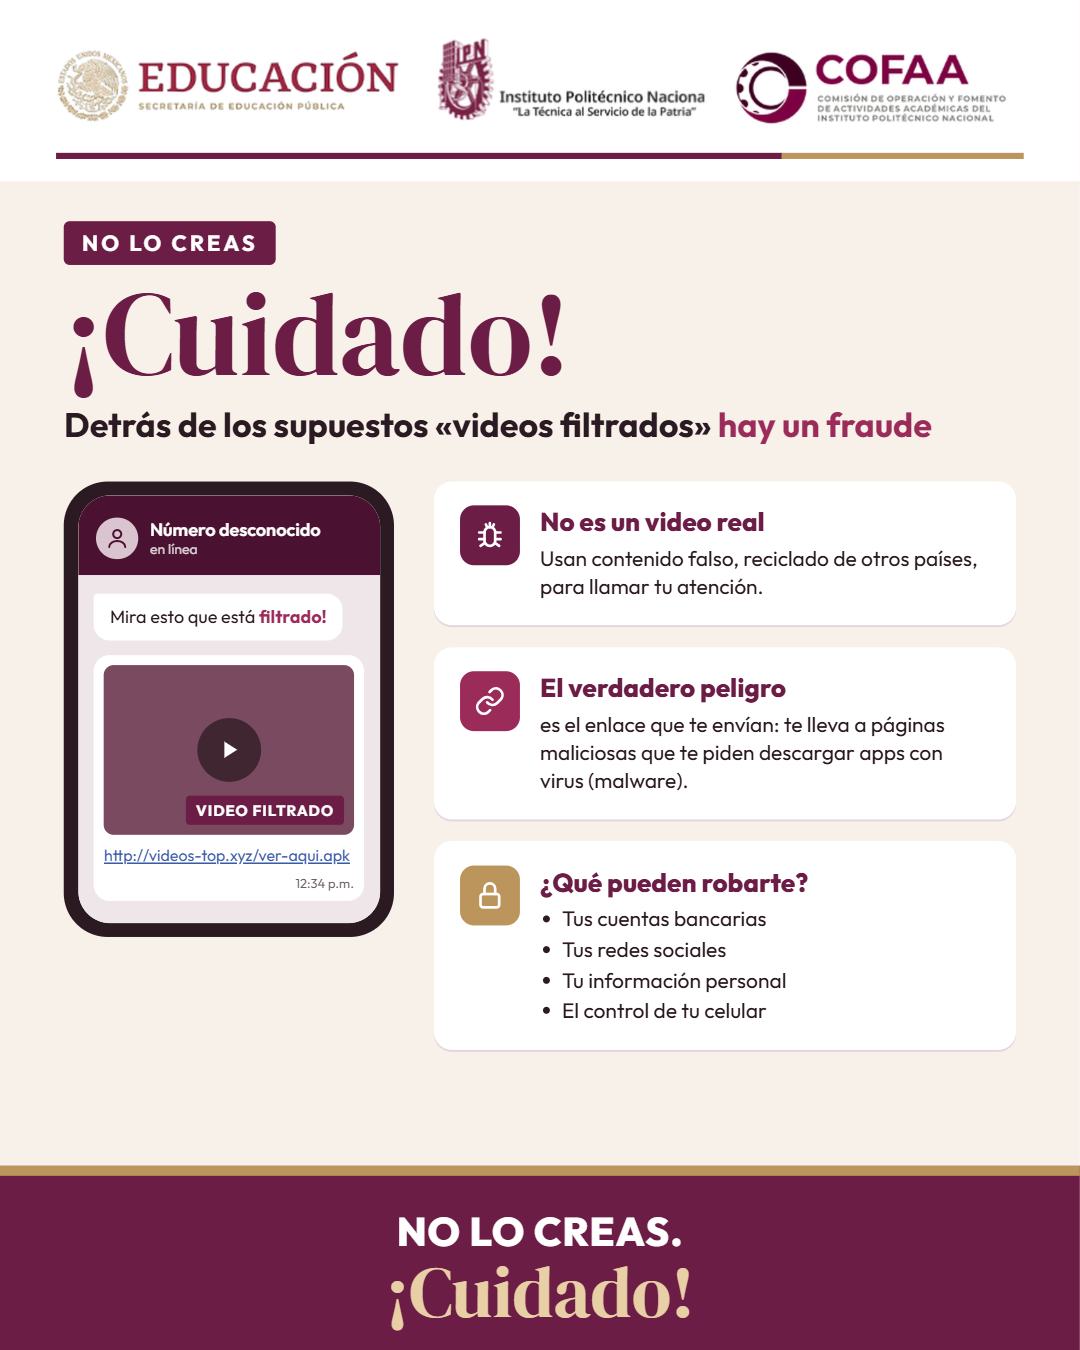
Los videos falsos para robar información son una táctica de ciberestafa en auge que utiliza la Inteligencia Artificial y técnicas de suplantación de identidad para engañar a los usuarios y tomar el control de sus cuentas, datos personales o bancarios, te redirige a un sitio web idéntico al de un banco o una red social, solicitándote iniciar sesión o ingresar tus datos confidenciales para recibir un premio o solucionar un problema ficticio.
En esta sección, analizamos a fondo casos reales de hackeos masivos y ataques de alto impacto. Nuestro objetivo no es alarmarte, sino desmantelar el cómo y el porqué detrás de cada incidente para extraer lecciones prácticas que fortalezcan tu propia postura de seguridad.
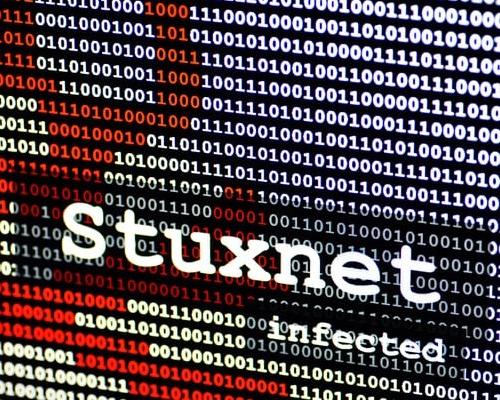
El ataque del gusano Stuxnet destruyó 1000 máquinas en la central nuclear de Natanz, Irán.
Desde la UNAM al SAT, pasando por el IMSS o el ataque a Telcel, entre otros.
Presunta vulneración de bases de datos personales pertenecientes a diversas instituciones públicas.
Bienvenido a nuestro glosario de términos. En este espacio encontrarás definiciones claras y concisas de los conceptos más importantes y utilizados en nuestro apartado. Nuestro objetivo es ayudarte a resolver dudas rápidamente y facilitar tu navegación.
Programa informático diseñado para encontrar, detener y eliminar software dañino conocido como malware.
Proceso informático y de seguridad que verifica la identidad de un usuario, dispositivo o sistema antes de permitirle el acceso a un recurso.
Método de seguridad que exige al usuario proporcionar dos o más pruebas independientes para verificar su identidad antes de acceder a una cuenta, aplicación o red.
Duplicado de datos digitales almacenado en un dispositivo separado o en la nube. Así podrás recuperarlo si los datos originales se pierden o se dañan.
Práctica de proteger dispositivos de red, redes, aplicaciones, sistemas críticos y datos frente a accesos no autorizados, daños o ataques maliciosos.
Proceso informático y matemático que cambia información legible en un formato codificado e ilegible mediante el uso de una combinación entre números, letras, signos, etc.
Conjunto de archivos de texto con las instrucciones específicas que un programador escribe en un lenguaje de programación para crear un software.
Ciberataque que busca hacer que un sitio web, servidor o red quede fuera de servicio para los usuarios legítimos.
Ciberataque que busca saturar un servidor, red o sitio web con tráfico falso para dejarlo fuera de servicio.
Sistema de seguridad que supervisa, filtra y controla el tráfico de datos entrante y saliente entre una red interna de confianza y redes externas, como internet.
Componentes físicos y tangibles que conforman una computadora o dispositivo electrónico, todo lo que puedas ver y tocar.
Conjunto de instrucciones, programas y reglas maliciosas creadas para dañar, interrumpir u obtener acceso no autorizado a sistemas informáticos, servidores y dispositivos móviles.
Fragmento de código o actualización de software diseñada específicamente para corregir vulnerabilidades, fallos o brechas de seguridad descubiertas en un sistema operativo, aplicación o dispositivo.
Ataque de ingeniería social en el que los ciberdelincuentes se hacen pasar por empresas, bancos o figuras de autoridad de confianza para engañar a las personas y robar datos confidenciales, contraseñas o información bancaria.
Software malicioso que bloquea tus archivos o dispositivo y exige dinero para desbloquearlos.
Conjunto de instrucciones, programas, reglas y documentación intangible (algo que no se puede tocar) que le indica al hardware (la parte física) de un dispositivo qué tareas debe realizar y cómo hacerlas.
Flujo o la cantidad de paquetes de información que se transmiten entre diferentes dispositivos a través de una red de comunicaciones, como Internet.
Tecnología que crea una conexión cifrada y segura entre tu dispositivo e internet, oculta tu dirección IP real al enrutar tu conexión a través de un servidor remoto seguro.



Conoce que acciones puedes realizar para mantenerte seguro en los siguientes rubros.

INSTITUTO POLITÉCNICO NACIONAL
D.R. Instituto Politécnico Nacional (IPN). Av. Luis Enrique Erro S/N, Unidad Profesional Adolfo López Mateos, Zacatenco, Alcaldía Gustavo A. Madero, C.P. 07738, Ciudad de México. Conmutador: 55 57 29 60 00 / 55 57 29 63 00.
Esta página es una obra intelectual protegida por la Ley Federal del Derecho de Autor, puede ser reproducida con fines no lucrativos, siempre y cuando no se mutile, se cite la fuente completa y su dirección electrónica; su uso para otros fines, requiere autorización previa y por escrito de la Dirección General del Instituto.